مهندس أمن معلومات أول / الإمارات
صالح أبو حسن أمن قائم
على الأدلة.
أبني دفاعات عملية تشمل الأجهزة الطرفية والهوية والبنية التحتية — وأتحقق من سلوكها على أرض الواقع.
افهم المخاطر. اختبر الضابط الأمني. احتفظ بالأدلة.
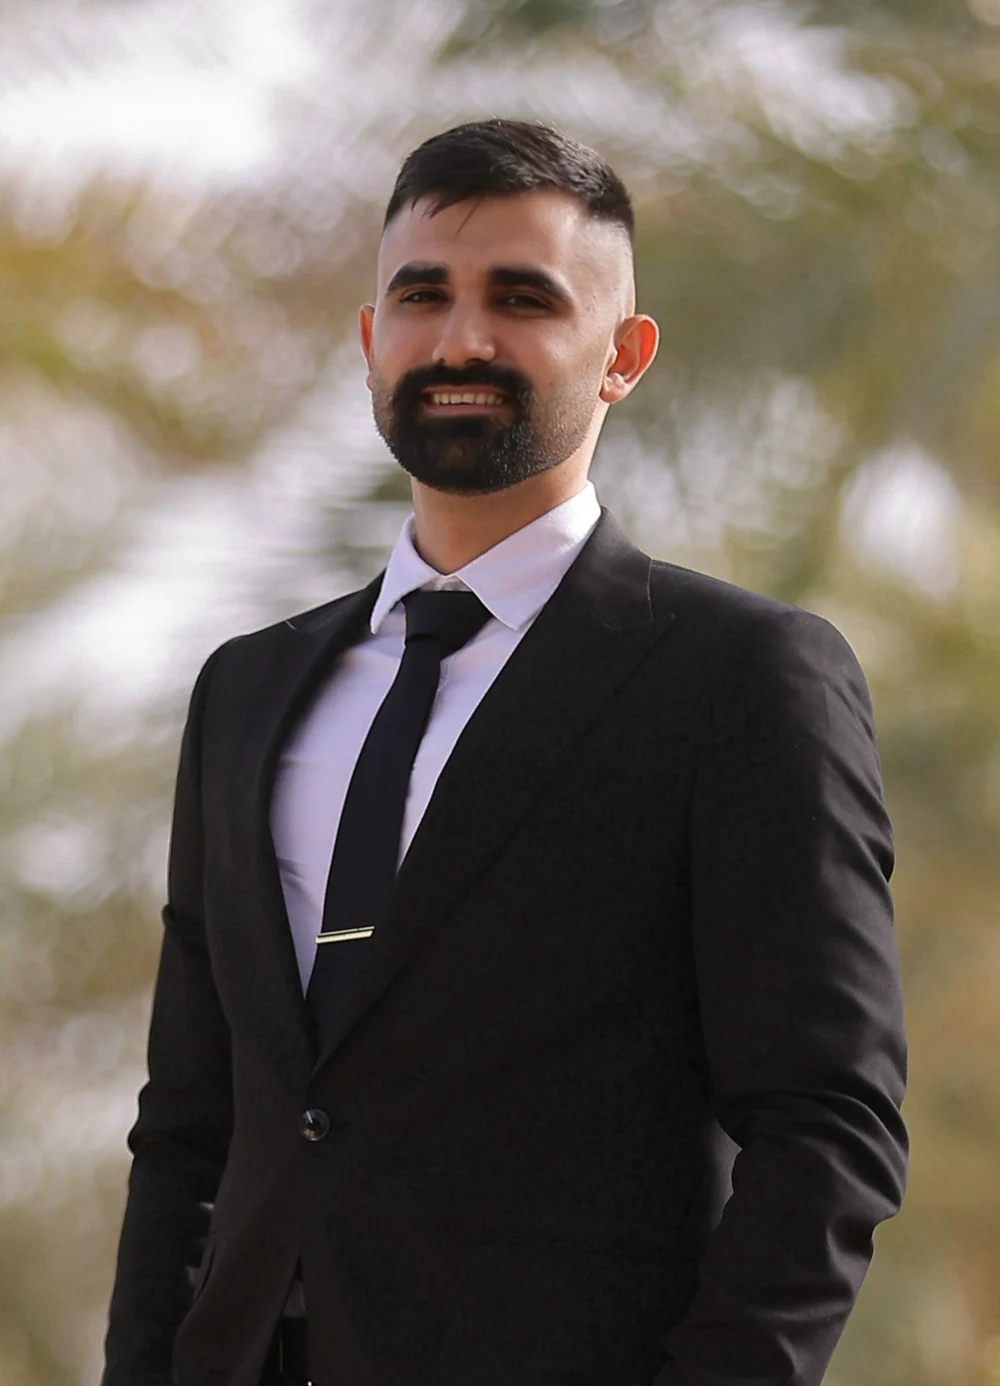
01 / أعمال مختارة
العمل وراء
المسمى الوظيفي.
أربع ملاحظات ميدانية من الممارسة الهندسية العملية والمختبرات المعزولة. القرارات، والفحوصات، وما تدعمه الأدلة فعلًا.
أمن الأجهزة الطرفية
تحصين الأجهزة الطرفية، تم التحقق منه.
اختبار سلوك التحكم في التطبيقات بدلًا من اعتبار السياسة المنشورة دليلًا على الحماية.
التحقيق في التهديدات
التنبيه نقطة بداية.
استخدام أدلة الملفات وسياق العمليات وبيانات القياس الأمني عن بُعد للوصول إلى تقييم يمكن الدفاع عنه.
أمن البنية التحتية
الخدمة التي تبدأ بالعمل ليست سوى الخطوة الأولى.
تشخيص مشكلة أذونات في حاوية مع إبقاء منافذ الاستماع الخاصة بالمصادقة داخل حدود مقصودة.
البحث الأمني في بيئة مضبوطة
أعِد التجربة. ارصُد. تساءل.
تعلّم ما يثبته الانهيار القابل للتكرار وما لا يثبته، من خلال العمل بمصحح الأخطاء في بيئة معزولة.
منهجيتي في الأمن
افهم النظام.
ابدأ بالسياق، وحدود الثقة، والمشكلة الحقيقية.
ابنِ الضابط المناسب.
أجرِ تغييرات مدروسة، مع طرح يمكن مراقبته.
تحقّق من النتيجة.
اختبر السلوك. سجّل الأدلة. اعرف الحدود.
02 / التركيز التقني
العمق
فيما يهم.
الأدوات مفيدة. أما فهم سلوكها وحدودها وأنماط إخفاقها فهو ما يمنح العمل قيمته.
01أمن الأجهزة الطرفية والهوية
تحصين أنظمة Windows، واختبار التحكم في التطبيقات، وإدارة Microsoft 365، والوصول المستند إلى الهوية. أركّز على السلوك الفعلي، لا على حالة الإعداد فحسب.
02التحقيق في التهديدات والاستجابة لها
فرز تنبيهات الأجهزة الطرفية، وفحص الملفات والجهات الموقِّعة، وسياق العمليات، والتحقيق بمساعدة PowerShell. والنتائج الواضحة تتضمن ما هو معروف وما لا يزال يحتاج إلى تحقق.
03البنية التحتية والوصول الآمن
الخدمات المعتمدة على الحاويات، وتشخيص أنظمة Linux، والمحاكاة الافتراضية، والاتصال عبر VPN. يربط عملي بين موثوقية الخدمة وحدود وصول مقصودة.
04مختبرات اختبار الاختراق
بحث مصرّح به في بيئة معزولة حول سلوك الانهيارات، وتصحيح الأخطاء، وأساسيات الاستغلال. أستخدم التعلّم الهجومي لطرح أسئلة دفاعية أفضل.
03 / من أنا
محبّ للاستطلاع بالفطرة.
دقيق بالممارسة.
أنا صالح أبو حسن، مهندس أمن معلومات أول مقيم في الإمارات العربية المتحدة. يقع عملي عند تقاطع أمن الأجهزة الطرفية، والتحقيق في التهديدات، والبنية التحتية.
أحب ذلك الجانب من الأمن الذي يتحول فيه سؤال صعب إلى سؤال قابل للاختبار: لماذا لا تعمل سياسة ما كما هو متوقع، وما الذي يثبته تنبيه ما فعلًا، أو أين يحتاج حدّ وصول ما إلى مزيد من الإحكام.
أعمل بعقلية هندسية عملية: أن يكون التغيير مفهومًا، وأن يبقى التحقيق قائمًا على الوقائع، وألّا يُخلط بين إعداد يعمل ونتيجة تم التحقق منها.
أعمل على تطوير معرفتي في Cyber GRC — الحوكمة والمخاطر والامتثال — وفي كيفية ارتباط الضوابط التقنية بمخاطر الأعمال. وهو محور تعلّم مستمر، إلى جانب مختبراتي الأمنية المصرّح بها.
لنتحدث
عن الأمن.
أقدّر الحوارات المتأنية حول الأمن العملي، والأنظمة، والتفاصيل التي تجعلها موثوقة.